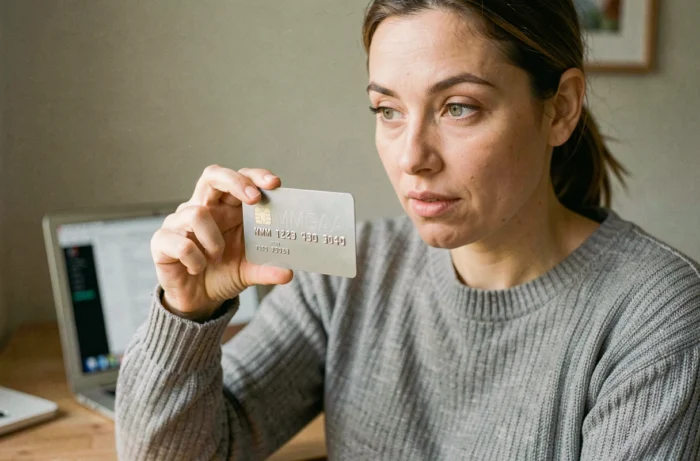
El código MM/AA impreso o en relieve en una tarjeta bancaria designa su fecha de expiración en formato mes/año. Dos dígitos para el mes, dos para el año, separados por una barra o un espacio según el emisor. La tarjeta sigue siendo utilizable hasta el último día del mes indicado. Más allá de eso, la red interbancaria rechaza sistemáticamente cualquier solicitud de autorización.
Estado regulatorio del MM/AA en la norma PCI DSS 4.0
La fecha de expiración no es solo un punto de referencia práctico para el titular. Desde el lado de los comerciantes y proveedores de pago, constituye un elemento de cardholder data (CHD) en cuanto se almacena conjuntamente con el número de tarjeta (PAN), según lo estipulado por la norma PCI DSS 4.0 que ya está plenamente en vigor.
Concretamente, cualquier actor que conserve la fecha de expiración asociada al PAN debe justificar este almacenamiento, restringir el acceso y aplicar los controles de protección impuestos por la norma. Un sitio de comercio electrónico que registre el par PAN + MM/AA sin cifrado conforme se expone a una no conformidad PCI, con las penalizaciones financieras y la posible pérdida del derecho a aceptar pagos con tarjeta.
Observamos que la mayoría de los artículos de consumo tratan el MM/AA únicamente desde el ángulo del formulario de pago. Ignoran esta dimensión regulatoria, aunque afecta directamente a cualquier desarrollador que integre un módulo de pago y a cualquier responsable técnico de un sitio comercial. Para una explicación del mm aa en una tarjeta bancaria orientada al uso diario, el tema sigue siendo accesible, pero la capa técnica merece ser conocida.
MM/AA y autenticación fuerte: lo que cambia la DSP2
Durante un pago en línea, el campo MM/AA forma parte del tríptico transmitido al proveedor: número de tarjeta, fecha de expiración y código de seguridad (CVV). Este trío ya no es suficiente para validar una transacción desde la entrada en aplicación de la directiva europea sobre servicios de pago (DSP2).
La autenticación fuerte (SCA) exige al menos dos factores distintos entre tres categorías: conocimiento (código, contraseña), posesión (teléfono, tarjeta física) e inherencia (biometría). El MM/AA se considera parte de la posesión, al igual que el CVV. Por sí solos, solo cubren un factor.
El protocolo 3D Secure, en su versión actual, interviene precisamente para añadir este segundo factor. El servidor del banco emisor desencadena una verificación adicional (notificación push, código SMS, huella digital) antes de validar la autorización. El MM/AA sigue siendo necesario para iniciar el flujo, pero ya no tiene poder de autenticación autónomo.
Exenciones a la autenticación fuerte
Ciertas transacciones escapan a la SCA, especialmente los pagos recurrentes de un monto fijo tras una primera autenticación fuerte, o las transacciones de bajo monto. En estos casos, el MM/AA conserva un papel de validación más directo, ya que el sistema se basa en los datos estáticos de la tarjeta sin solicitar un segundo factor.
Cartera EUDI y futuro del código MM/AA en tarjeta bancaria
El reglamento eIDAS 2.0, adoptado a nivel europeo, prevé el despliegue de la cartera de identidad digital europea (EUDI Wallet). Este dispositivo permitirá a largo plazo autenticar al titular de una tarjeta sin transmitir los datos impresos en el soporte físico.
En este escenario, el MM/AA perdería parte de su función actual. La identidad del pagador sería verificada por la cartera digital, y ya no por la entrada manual de la fecha de expiración y el código de seguridad. El papel del MM/AA se limitaría entonces a la gestión del ciclo de vida de la tarjeta (renovación, desactivación), sin intervenir más como dato de seguridad transaccional.
Recomendamos a los equipos técnicos seguir el avance del marco EUDI, ya que modificará la manera en que los módulos de pago recogen y procesan los datos de la tarjeta.
Tarjeta expirada y seguridad: un riesgo subestimado
Una tarjeta cuyo MM/AA ha expirado ya no puede utilizarse para un pago clásico. La red interbancaria la rechaza. Sin embargo, ciertos datos de la tarjeta expirada siguen siendo explotables por los defraudadores si el PAN y el CVV han sido comprometidos antes de la expiración.
Las razones son técnicas:
- El número de tarjeta (PAN) no cambia sistemáticamente durante un renovación. En varios emisores, la nueva tarjeta conserva el mismo PAN con un MM/AA y un CVV actualizados.
- Un atacante que disponga del PAN puede intentar adivinar la nueva fecha de expiración por fuerza bruta, ya que las combinaciones son limitadas (unas pocas decenas de meses plausibles multiplicadas por unos pocos años).
- En los sitios no conformes a la SCA o que se benefician de exenciones, esta combinación puede ser suficiente para iniciar una transacción fraudulenta.
La medida más fiable sigue siendo solicitar un cambio de PAN durante la renovación si sospecha de una posible compromisión anterior. La renovación automática no garantiza un nuevo número de tarjeta.
Formatos de visualización del MM/AA según las redes
El formato de la fecha de expiración varía ligeramente según el emisor y la red:
- Visa y Mastercard generalmente muestran MM/AA en dos líneas o en una sola, precedido de la mención “VALID THRU” o “EXPIRES END”.
- American Express a veces utiliza el formato MM/AAAA (cuatro dígitos para el año) en ciertos mercados, lo que puede crear confusión al introducir en un formulario que espera dos dígitos.
- Las tarjetas virtuales, cada vez más comunes, mantienen el mismo formato pero lo muestran únicamente en la aplicación bancaria, sin soporte físico.
Los formularios de pago en línea aceptan a veces MM/AA, a veces MM/AAAA, a veces dos campos separados. Un error de formato (introducir cuatro dígitos para el año en un campo que espera dos) provoca un rechazo inmediato de la transacción, a menudo interpretado erróneamente como un problema de límite o de tarjeta bloqueada.
El código MM/AA sigue siendo, a pesar de su aparente simplicidad, un eslabón técnico cuya importancia va más allá del simple formulario de pago. Entre su estatus de dato regulado bajo PCI DSS 4.0, su papel en el flujo de autenticación fuerte y las evoluciones relacionadas con la cartera EUDI, su función está llamada a centrarse más en la gestión del ciclo de vida de la tarjeta que en la seguridad de las transacciones.